12 noviembre 2010

El gobierno y la neutralidad de la red, columna en Expansión

Mi columna en Expansión de esta semana se titula “El gobierno y la neutralidad de la red“, al hilo lógicamente del documento remitido a la Comisión Europea como respuesta a la consulta realizada por ésta. El artículo es muy corto, así que me extenderé más aquí, que no me condiciona el espacio del papel, que en la propia columna.

Mi opinión es que el documento se queda claramente corto a la hora de marcar la postura en uno de los extremos: si entendemos a las operadoras como el canal entre los usuarios y los productores de contenidos – lógicamente teniendo en cuenta que todo usuario puede, a su vez, jugar el doble papel de ser usuario y productor de contenidos, – la situación en el extremo del usuario parece perfectamente aceptable. Lógico es que las operadoras puedan hacer cuantas ofertas quieran con distintos tipos de precios, esquemas, velocidades, garantías y características. El mercado se encargará de que cada usuario decida su inclinación a pagar y en virtud de qué variable lo hace, cuál le resulta más crítica en función de sus intereses, necesidades y asignación de prioridades al gasto. Es perfectamente razonable y saludable que exista un amplio abanico de ofertas y esquemas, y que los usuarios puedan optar entre todas ellas: tarifas planas, onduladas, por ancho de banda consumido, más rápidas, más lentas… En ese sentido, simplemente debemos exigir que el mercado funcione de manera eficiente – que no es poco. Pero en cualquier caso, centrar la crítica en este tema me parece, simplemente, no tener claro lo que es y significa realmente la neutralidad de la red.

El problema surge al otro lado, en el extremo de los proveedores de contenidos: en su pregunta nº 8, el documento prevé que puedan existir acuerdos entre proveedores de contenido y operadoras para priorizar su tráfico o degradar el de otros. Concretamente, afirma que

… estos prestadores lleguen a acuerdos particulares con los operadores para obtener servicios adecuados a las características específicas de los productos que pretenden ofrecer, sin que quepa calificar a priori como ‘discriminación indebida’ la coexistencia de esta variedad de servicios y acuerdos.”

Y ahí ya sí que no podemos entrar. Inaceptable. Eso sí supone claramente una ruptura de la neutralidad de la red: a partir del momento en que los paquetes son discriminados en función de contenido, origen, destino o protocolo. Inaceptable, y no sol eso, sino que debe ser evitado por todos los medios, prohibido por ley, y establecido el adecuado marco tanto de sanciones como, fundamental, de medidas correctoras ágiles, operativas y eficientes.

Donde el gobierno falla estrepitosamente es cuando pone a las operadoras donde no se merecen: en una posición que les permitiría arbitrar y constituirse en “aduanas” por las que toda innovación tendría que pasar para acceder al mercado. Eso resulta potencial y efectivamente dañino para la innovación, para el desarrollo del mercado y para la naturaleza de la actividad, dado que automáticamente se incurriría en conflictos de agencia. Solo beneficia a las operadoras, mientras que es contrario a los intereses de los usuarios y del país en su conjunto dado que la innovación y los mercados eficientes son bazas fundamentales en la sostenibilidad de la economía de un país.

¿Qué debemos, por tanto, pedir al gobierno? Que en lugar de velar por los intereses de las operadoras, vele por los de los ciudadanos. Me da igual de qué industria provenga el Secretario de Estado: ahora ocupa un cargo público, y en la definición de su puesto debe estar precisamente eso. No sé… pero no debería ser tanto pedir. ¿Hay alguien al otro lado?

(Enlace a la entrada original - Licencia)

11 noviembre 2010

Mal SEO: ¿es el ?todos lo hacen? una disculpa?

Mi entrada del pasado 29 de octubre sobre “El SEO y sus miserias” levantó una interesante cantidad de comentarios y consultas por diversos canales sobre este tipo de prácticas, desde las meramente curiosas hasta las directamente inconfesables (no, no voy a montar un Wikileaks del SEO… al menos todavía :-)

En la entrada no pretendía bajo ningún concepto descalificar de manera generalizada a los profesionales que se dedican al SEO: de hecho, marcaba claramente la diferencia en una industria en la que, como en todas, hay buenos y malos profesionales, buenas y malas prácticas, personas que tienen ética y deontología profesional y personas que no la tienen . Pero centrémonos en una de las preguntas más repetidas en relación al tema: la de “vale, pero… ¿y si todos en mi industria lo hacen?” ¿Y si el fraude es generalizado? ¿Funciona el “todos lo hacen” como una disculpa?

La idea de una industria en la que las malas prácticas, la venta de enlaces, el recurso a link farms, etc. se convierte en moneda común de cambio no es para nada una ficción. En algunas industrias, como el turismo y determinados tipos de comercio electrónico, llevamos desgraciadamente ahí bastante tiempo, y es previsible que esa dinámica ocurra en otras. Obviamente, ante ese panorama, aquellos que genuinamente quieren construir una presencia en buscadores  se encuentran ante un dilema moral: si no recurro a las mismas armas que el resto, incurro en una penalización de facto, soy menos visible y, por tanto, mi negocio se resiente. Ante una Google que parece pecar de cierta falta de eficiencia en el control de este tipo de prácticas, ¿cómo debemos obrar?

Apliquemos el sentido común: ¿debemos recurrir a las mismas técnicas que nuestros competidores e iniciar una carrera armamentística en la que se usan “armas sucias”? La respuesta es claramente no. Fundamentalmente, porque eso hace el caldo gordo a quien vende esas malas prácticas, y en segundo lugar, porque simplemente no es sostenible. Pero además de no recurrir a esas prácticas, debemos dar un paso más: si intuimos que estas prácticas existen, lo razonable es pasar a la ofensiva: capturar evidencias, y denunciarlo ante “la autoridad”. No la policía, no hay ninguna ley como tal que prohiba estas prácticas, pero sí ante el encargado que debería, por su bien, actuar con prontitud ante el uso de este tipo de técnicas: la propia Google. Un formulario simple en el que hay que indicar quién compra enlaces y quién los vende, añadiendo los detalles adicionales precisos. ¿Nos convertimos en el niño repelente que se levanta en clase y denuncia al que está copiando? Perdón… aquí no nos dedicamos a juzgar el buen o mal compañerismo. Aquí se trata de competir en condiciones de igualdad, con reglas claras y eficientes para todos. O acabaremos todos recurriendo a las mismas estupideces, y ya de paso, llegando al más patente absurdo.

¿Evidencias? Pueden conseguirse. Saber qué páginas vinculan a una determinada es tan sencillo como introducir en la caja de búsqueda de Google “link:www.página.com“, o usar otras herramientas parecidas. No es perfecto, pero funciona, y en ocasiones, permite entender muchas cosas. No se trata de dedicarse a denunciar a todos tus competidores a diestro y siniestro, sino de actuar ante cuestiones claras: enlaces claramente sospechosos, ofertas de compra o de venta… conociendo la industria, no hace falta irse muy lejos para detectar este tipo de prácticas, si es que no te las vienen directamente a intentar vender. Lo mejor que puede ocurrir en ese caso es que se llegue a una cultura en la que exista un cierto miedo al fraude, a la posible penalización. El que se mueve, no sale en la foto. Si además Google hace bien los deberes en las ambas direcciones, la eficiencia de la acción, obviamente, se multiplica. ¿Vamos a acabar todos denunciando a todos? Si el comportamiento era generalizado, puede que sí. Si no lo era, ya será problema de Google establecer criterios de cómo actuar. Pero en cualquier caso, en ese juego, habremos mejorado las condiciones, no empeorado.

¿Cuestiones básicas? Lo sé, pero también me consta que no todo el mundo lo sabe. Que los motores de búsqueda reflejen de manera adecuada la relevancia de las páginas y ofrezcan resultado lo menos sesgados posible es bueno para todos. Si alguien hace trampas y te consta, denúncialo. Si te ofrecen esos servicios, también. España es un país peculiar: la enorme concentración del mercado de búsqueda en un solo competidor hace que estos temas se vuelvan muy relevantes, que puedan llegar a tener una gran trascendencia. El mal SEO es una granada en manos de un mono. Que no te explote.

(Enlace a la entrada original - Licencia)

10 noviembre 2010

Facebook y la publicidad: ahora sí

El último estudio de comScore sobre publicidad de display revela que Facebook acapara ya un 23%, casi una cuarta parte, de toda la publicidad de este tipo que se hace en la red en los Estados Unidos. La magnitud del número es impresionante: el siguiente competidor, Yahoo!, alcanza un 11%, mientras que el resto de participantes tienen participaciones de un solo dígito. Google, obviamente, permanece como rey absoluto de la publicidad de búsqueda, no incluida en este estudio.

La participación de Facebook en el mismo trimestre del pasado año era de un 9.2%, trece puntos por debajo. La diferencia fundamental está en la gestión. Hasta el pasado año, la publicidad en Facebook era un contrato asignado a un gestor externo, Microsoft, que destinaba a esta red social un tipo de publicidad prácticamente de relleno, de baja calidad, con un escaso aprovechamiento de las posibilidades de la red. El análisis de la publicidad en Facebook llevó en aquel momento al escepticismo: tasas de clickthrough bajísimas, visitantes que estaban claramente en social mode y no en search mode, y prácticamente “ceguera del lado derecho”, unas perspectivas que parecían poco halagueñas para el futuro de Facebook como soporte publicitario. La empresa, de hecho, no priorizaba ese aspecto en absoluto: dedicaba la totalidad de sus recursos a la construcción de la plataforma y de la propuesta de valor del usuario, y cedía la gestión de la publicidad a un tercero. Un tercero que lo que intentó fue básicamente copiar a Google: la publicidad en Facebook se intentaba contextualizar en función de algunas características de tu perfil o del contenido del mismo en un momento dado, al modo en que se hacía en la publicidad de búsqueda.

Tras la ruptura del contrato con Microsoft, las cosas han cambiado: Facebook se ha convertido en una plataforma que aprovecha de manera superlativa las características de la plataforma, y sobre todo, que otorga al anunciante una capacidad de decisión, discriminación y control prácticamente total. Es, en realidad, un display hipercualificado, como poder decidir quiénes de los lectores de un periódico o de los espectadores de una televisión van a recibir el impacto y quiénes no. En un esquema de pura comparación en precios, la publicidad de Facebook parece salir mucho más a cuenta en coste por impacto y proporcionar un nivel de control muy superior a la de la mismísima Google, lo que está conllevando un desplazamiento de anunciantes que se acrecienta todavía más a medida que el uso de Facebook se generaliza, que lógicamente debería preocupar a una empresa que recibe por esa vía el 95% de sus ingresos.

Nada hay que pueda seducir más a un anunciante que la capacidad de adquirir inteligencia sobre su gasto, de “mirar por el ojo de la cerradura”, de poder decidir cómo quiere que sea el público que recibe el anuncio: variables sociodemográficas, geográficas, de afinidad… Facebook no es como Internet, y la diferencia fundamental está en el nivel de control sobre la identidad del usuario: la idea de la compañía, obviamente, es aplicar esa ventaja a la relación con el anunciante. La publicidad en Facebook se ha ido haciendo relevante, y además, cuando no lo es, no es porque Facebook lo haga mal, sino porque el anunciante no ha sabido definir bien su target. Facebook no “vende” los datos del usuario, lo que vende – o mejor dicho, “alquila” – es el acceso a los mismos a unos anunciantes que nunca llegan a tenerlos, sino que simplemente acceden al uso de un canal mediante unas fórmulas determinadas (quitando, lógicamente, excepciones de seguridad coyunturales derivadas de otros temas). Así, las cosas, en un año en el que tanto la inversión publicitaria total como el uso global de Facebook han crecido de manera clara, Facebook se ha hecho con prácticamente una cuarta parte del mercado de publicidad de display, y el crecimiento a futuro parece ir en la misma línea. Evidentemente, los planes de Facebook no acaban ahí: de la publicidad se pasa a la venta, como ya hemos podido comprobar. Estamos viendo crecer una plataforma que tendremos delante de nuestros ojos durante mucho tiempo.

(Enlace a la entrada original - Licencia)
09 noviembre 2010

?Hay una aplicación para eso?, en Público

Miguel Ángel Criado me pidió una pequeña columna para Público sobre el auge de las aplicaciones y el ecosistema tecnológico que están definiendo, y el resultado ha sido este “Hay una aplicación para eso” que se publica hoy. Mucho más divertido que mi columna, eso sí, es el vídeo de Barrio Sésamo con el mismo título :-)

(Enlace a la entrada original - Licencia)

Firesheep: una llamada de atención muy necesaria

Se ha escrito ya mucho sobre Firesheep, la extensión con la que Eric Butler ha alborotado la escena de la seguridad, pero no quería dejar de tratar un tema que me parece sumamente interesante y sobre el que me consta que muchos lectores tienen un conocimiento limitado. De hecho, llegué a sugerir a mis amigos de Security by Default que escribiesen una FAQ práctica sobre el tema, para poder referenciarla con propiedad adecuadamente, entrada que tuvieron el detalle de escribir.

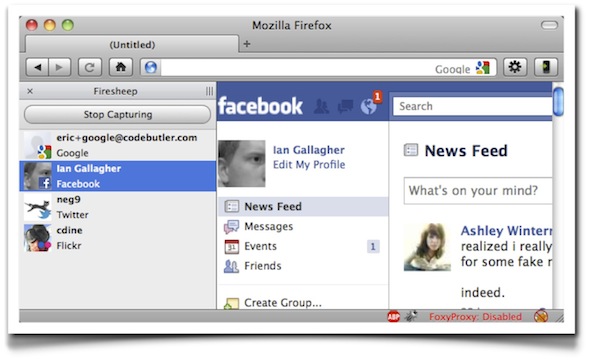
Antes de nada: ¿de que va Firesheep? Es la iniciativa de un programador, Eric Butler, al ver las condiciones de inseguridad que muchos servicios web ofrecen a sus usuarios: la mayoría de los servicios web funcionan a través de conexión estándar no cifrada, o como mucho, cifran únicamente el momento del login. Ante una petición, envían una respuesta, el usuario envía su nombre y contraseña, se graba una cookie en el ordenador del usuario, y esa cookie es utilizada para todas las peticiones futuras. Por seguridad, esa cookie debería ser mantenida en secreto, pero en la mayoría de las ocasiones, no se hace así. Ante el coste extra y la complejidad de ofrecer cifrado en todas las comunicaciones con los usuarios, muchos servicios web optan por una actitud pasiva, poniendo a sus usuarios en un evidente riesgo de mal uso intencionado de dichos servicios por parte de terceras personas. El problema, lógicamente, surge cuando un usuario se conecta a través de una WiFi pública, y “grita” su cookie en ella a disposición de cualquiera que simplemente se ponga a escuchar. La presentación de Eric en el ToorCon de San Diego, titulada “Hey, Web 2.0: start protecting user privacy instead of pretending to“ es perfectamente clara y elocuente en ese sentido, además de dar explicaciones al alcance de cualquiera.

¿Que hizo Eric Butler? Simplemente, crear una herramienta sencillísima que, instalada sobre Firefox, permite monitorizar que usuarios están conectados a una página insegura a través de una red abierta y, una vez localizado el usuario que nos interesa, permite capturar los datos que intercambia con dicha página, hacer login como él, y por tanto, publicar como él en esos servicios. En mi caso, me di cuenta de la peligrosidad del tema cuando me hicieron una demostración rápida: un procedimiento completamente sencillo, rápido, y al alcance de cualquiera. Con Firesheep, simplemente, ya no estamos seguros en ninguna WiFi compartida. A no ser, por supuesto, que tomemos precauciones, cuestión que pasa a tener una importancia fundamental.

Es importante reivindicar a Eric Butler: lo que pretendía con su herramienta no era facilitar la vida a quienes ya sabían hacer mediante otros procedimientos lo mismo que la herramienta hace de manera simple, sino llamar la atención sobre un riesgo evidente y hacerlo comprensible a los usuarios para que tomen conciencia de ello. Lo que realmente quería era materializar, tangibilizar o hacer visible un riesgo que estaba ahí. Y en ese sentido, lo ha hecho muy bien. De hecho, servicios como el Hotmail/Live Mail de Microsoft han anunciado ya la pronta adopción de cifrado completo a raíz del desarrollo de Firesheep, y se espera que otros servicios lo anuncien próximamente. Gmail ya ofrecía ese nivel de seguridad desde el pasado enero.

¿Precauciones? DEBES tomarlas. No puedes correr el riesgo de que alguien que esté en la misma red que tú – ese compañero de trabajo “simpático”, una persona que asiste a la misma conferencia que tú, alguien que se encuentre en la misma sala que tú en una estación de trenes o aeropuerto, etc. – pueda hacer login como tú en páginas como Amazon, Dropbox, Evernote, Facebook, Flickr, Foursquare, Google, Gowalla, Windows Live, Twitter, WordPress, Yahoo! y muchas más. Las posibilidades que puede tener alguien utilizando tu identidad en algunas de esas páginas van desde lo gracioso hasta lo peligroso, según las intenciones que pueda tener esa persona. Y sin duda, es algo que debes evitar.

El desarrollo de Firesheep nos lleva a la necesidad de entender mejor lo que hacemos cuando nos conectamos a Internet en una red abierta. La importancia, por ejemplo, de navegar con una VPN, o de solicitar conexión SSL en aquellas páginas que la ofrezcan y permanecer atento para que dicho cifrado se mantenga a lo largo de toda la conexión (Facebook, por ejemplo, permite acceder con https, pero cambia la conexión a http si el usuario, en lugar de recargar la totalidad de la página, pulsa algún vínculo en ella).

La lección es clara: si vas a conectarte en redes inalámbricas abiertas, toma precauciones. De hecho, las precauciones no deben limitarse únicamente a ese tipo de entornos: las redes físicas también son susceptibles de captura mediante otro tipo de herramientas, lo que incrementa la necesidad de ir tomando cada vez más conciencia de la necesidad de monitorizar nuestra seguridad. Esa dosis adicional de precaución que estamos obligados a tomar a partir del momento en que una herramienta simple como Firesheep está disponible es un pequeño precio a pagar a cambio de disponer de una red más segura. Nos permitirá actuar con más conocimiento de causa y más sentido común en la red. Pero no lo pospongas, no pienses “eso no me va a pasar a mí” ni “por una vez no pasa nada”, ni “eso son paranoias de los expertos en seguridad”. El riesgo es real, existe ya, y las herramientas están al alcance de cualquiera. Protégete.

(Enlace a la entrada original - Licencia)

08 noviembre 2010

Pide a los diputados que rechacen la Ley Sinde

Durante los próximos días se votarán en el congreso de los diputados las enmiendas a la Ley de Economía Sostenible. Esta norma esconde entre sus páginas una de las leyes más represivas que puede sufrir Internet. Una ley que el Partido Popular, PNV y Coalición Canaria están a punto de apoyar dando un giro irreversible a la libertad de expresión en Internet. Actúa con rapidez para evitarlo: exige a las/los representantes y a las bases de tu partido que apoyen las enmiendas para modificar la disposición final de la Ley de Economía Sostenible (enlace a algo que explique qué tiene de malo la DF2 de la LES) y muestra tu preocupación ante estos hechos.

Desde diversos ámbitos plurales de la red, planteamos una respuesta contundente y solicitamos tu ayuda para dar la vuelta a esta votación histórica que permitiría cerrar medios de comunicación sin control judicial. Tú puedes ayudar a bloquearla siguiendo estas sencillas instrucciones:

  • Como Webmaster: ve a a esta página, copia el código del formulario e intégralo en una noticia en la portada de tu web, blog etc. Difunde el formulario y pide a todos tus lectores y seguidores que lo rellenen
  • Como cualquier persona: rellena el formulario siguiendo las instrucciones (sé educado, directo y claro, pregunta con cortesía y exige con respeto). Reenvía esta información a todos tus contactos y pídeles que hagan lo mismo. Mueve esta información por Twitter con el hastag #stopleysinde . Difunde la acción en todas tus redes sociales. Busca el teléfono de la sede local del partido con el que más simpatices y exígeles amablemente que defiendan una internet libre y sin censuras.
  • Como militante de base de un partido político: Habla directamente con otras personas de vuestras bases, id juntos a pedirle a vuestros reprentantes del partido que exijan el cambio de esa legislación y que garanticen una internet libre, de modo que vuestro partido no aparezca en la lista de la infamia censora.

Es hora de demostrar que millones de peces se pueden comer al tiburón y que no vamos a consentir cierres de medios de comunicación o páginas web por un comité claramente ilegítimo, de mostrar a quienes nos gobiernan que deben temer la reacción de su pueblo si se legisla en contra del interés general y para el beneficio de unos pocos multimillonarios. Internet nos permite hoy organizar la primera resistencia a esa batalla que ya tenemos ganada de antemano, pues aunque la aprueben ya hay lanzadas diversas campañas de desobediencia civil que impedirán su cumplimiento. Podemos organizarnos, somos cientos de miles conectados y nuestra presión en esta primera fase de resistencia servirá para identificar quiénes están realmente con la libertad y quiénes sólo la utilizan como herramienta electoral para traicionarnos de nuevo en el futuro… tengámoslo muy en cuenta a la hora de votar.

Rellena el siguiente formulario

Rellenando el siguiente formulario puedes enviar un mensaje a los diputados/as del congreso español en relación a la aprobación de la Ley Sinde. Escríbeles lo que consideres oportuno pero sé respetuoso, solo de esta manera nuestras peticiones serán escuchadas.

Nombre:
E-mail:
Asunto:
Mensaje:
Más información: Activando ésto expresas que deseas recibir información sobre futuras acciones.

Política de Privacidad

xMailer copyleft Isaac Hacksimov 2009-2010, licencia GPLv3, powered by Hacktivistas.net

(Adaptado a partir de Hacktivistas.net)

(Enlace a la entrada original - Licencia)

Participación en Expocampus

El pasado 15 de octubre tuve oportunidad de abrir la octava edición de Expocampus, y ahora me envían este vídeo en el que recogen mis respuestas (min. 3:30′) a algunas preguntas que me hicieron tras la charla.

(Enlace a la entrada original - Licencia)